Acessosante: guia profissional para uso eficiente
Este guia explica como funciona o Acessosante e como usar o serviço com eficiência, com foco em acesso, organização e segurança operacional. Em seguida, apresenta o contexto objetivo do conceito de “acessos” no setor de saúde e serviços, destacando por que padronização, conformidade e trilhas de auditoria influenciam a qualidade, a continuidade e a experiência do utilizador.
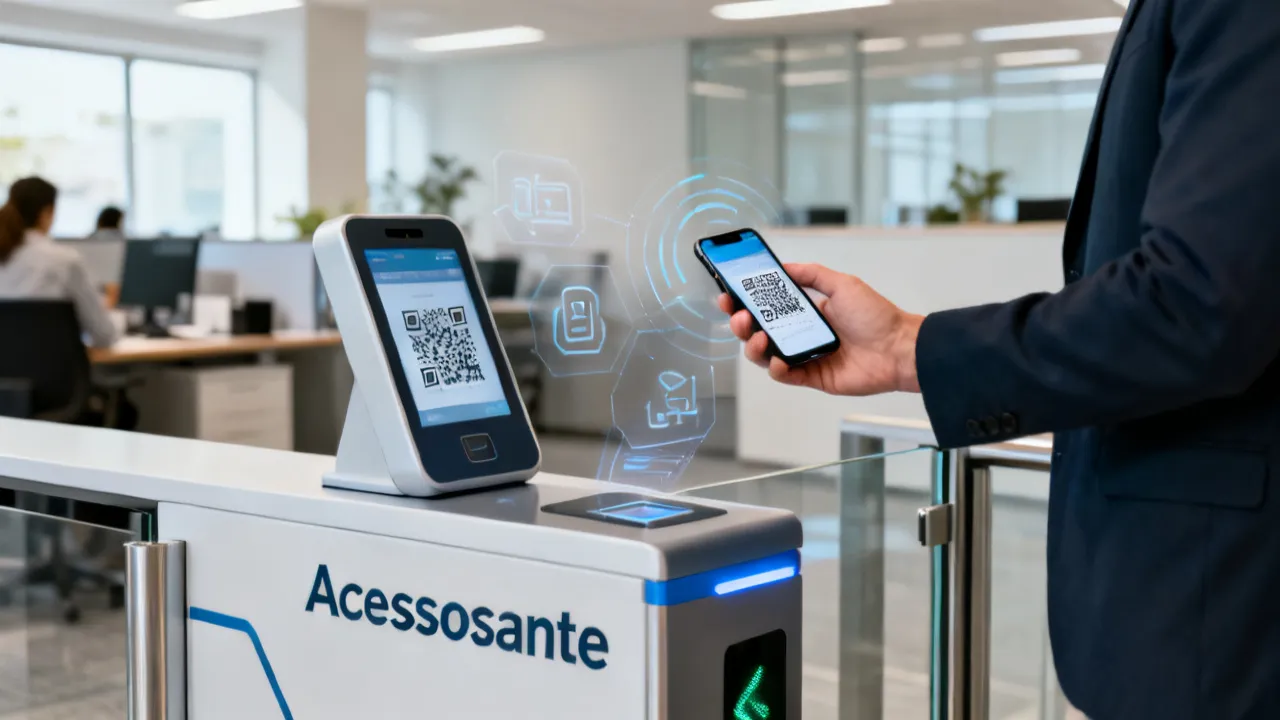
O que é o Acessosante e como obter eficiência no acesso
Ao tratar o Acessosante como um processo — e não apenas como uma “porta” — você transforma acessos em rotina bem gerida: define quem pode entrar, quando pode entrar e como a atividade fica registrada para facilitar acompanhamento, auditoria e melhoria contínua. Em termos práticos, a eficiência nasce da combinação entre procedimentos claros, dados consistentes e mecanismos de controlo que reduzem falhas operacionais e tempo perdido em solicitações repetidas.
Neste contexto, o foco é compreender a lógica do acesso (credenciais, permissões, validação e registos) e aplicá-la de modo alinhado com boas práticas de segurança e qualidade. Como a operação depende de fluxos, o benefício não está somente em “permitir”, mas em tornar o acesso previsível, rastreável e verificável.
Em muitas organizações, o problema não é a ausência de tecnologia, e sim a ausência de desenho operacional. Ou seja: há sistemas de credenciais e permissões, mas faltam regras, responsabilidade definida, trilha de auditoria com qualidade suficiente e um ciclo de vida completo para concessão, manutenção e revogação. Quando esse desenho existe, o acesso deixa de ser uma tarefa reativa (com “apagões” em momentos críticos) e vira um processo que acompanha o negócio.
Por isso, uma leitura útil do Acessosante é vê-lo como um “motor” de governança: ele organiza solicitações, padroniza aprovações, registra evidências e permite que revisões sejam executadas com rapidez e consistência. Quando isso é feito corretamente, o impacto aparece em vários níveis: atendimento ao utilizador melhora, a operação fica mais estável e a auditoria passa a ter base factual — não apenas suposições.
Por que o “acesso” precisa de organização e governança
Serviços baseados em gestão de acessos — especialmente em ambientes regulados como saúde, cuidados, atendimento ao paciente e serviços com dados sensíveis — exigem governança: políticas, regras e rotinas que assegurem que o acesso correto é entregue às pessoas certas, com o nível adequado de permissão. Sem governança, é comum surgirem problemas como:
- solicitações reencaminhadas ou repetidas;
- permissões inconsistentes entre equipas;
- ausência de trilhas de auditoria para responder a incidentes;
- barreiras para continuidade do serviço quando há rotatividade de pessoal.
Por isso, o Acessosante deve ser entendido como parte de uma abordagem maior: controle de acesso, gestão de identidades e processos operacionais padronizados. Quando esse desenho está bem feito, o ganho costuma aparecer em três frentes: menos fricção na entrada, melhor capacidade de resposta e maior consistência entre unidades.
Vale notar que governança não significa excesso de burocracia. O objetivo é equilibrar segurança e agilidade. Um fluxo bem desenhado permite que permissões sejam concedidas de maneira rápida, mas sempre dentro de critérios predefinidos (por exemplo, perfis por função). Em vez de cada gestor decidir “na base do que acha certo”, o gestor valida contra regras estabelecidas — e registra a decisão de forma rastreável.
Outro aspeto relevante é a prevenção de “deriva de permissões”. Com o tempo, muitas permissões deixam de fazer sentido: alguém muda de função, assume uma nova responsabilidade, sai do turno, troca de equipa ou deixa de precisar de determinado acesso. Sem governança, as permissões ficam acumuladas. Esse acúmulo cria riscos (acesso indevido, exposição desnecessária de dados) e também cria atrito operacional (o utilizador precisa pedir ajustes, e os gestores precisam decidir caso a caso).
Portanto, um Acessosante bem implementado atua no ciclo completo: dá estrutura para o pedido inicial, disciplina o processo de aprovação e define um ritmo para revisão. Isso reduz “incidentes de processo” — por exemplo, uma porta que trava porque a pessoa não está no perfil certo, ou uma permissão que permanece após a saída de um colaborador.
Visão de especialista: como avaliar um sistema de acesso na prática
Um especialista em operações e segurança normalmente começa pela mesma pergunta: “Como garantir que a identidade e a permissão estão corretas antes da ação acontecer?”. Isso inclui:
- Identificação: como o utilizador é verificado (credenciais, autenticação, validação documental quando aplicável).
- Autorização: como a permissão é concedida (por função, perfil, responsabilidade clínica/operacional ou necessidade justificada).
- Registo: se há trilhas de auditoria (quem, o quê, quando e em que contexto).
- Manutenção: como acessos são revistos e revogados (por exemplo, quando muda a equipa, o regime de trabalho ou a função).
Se o Acessosante estiver estruturado com esses elementos, ele tende a suportar um fluxo mais estável: menos exceções “ad hoc” e mais previsibilidade. Em cenários de atendimento, isso pode significar reduzir o tempo de espera e evitar que uma porta “trave” por falta de credencial correta.
Uma forma prática de avaliar é observar a “cadeia de decisão” que ocorre antes do acesso ser efetivado. Por exemplo, quando alguém solicita acesso a um sistema sensível, o processo deve responder a perguntas como: (1) a pessoa é de facto quem diz ser?; (2) o perfil solicitado corresponde à função real do solicitante?; (3) há uma aprovação válida (e de quem tem autoridade)?; (4) o sistema registra evidência suficiente para auditoria e para investigação; (5) existe uma data prevista para revisão ou revogação automática.
Especialistas também verificam se o processo suporta gestão de risco. Isso pode aparecer em decisões como: acesso de menor risco pode ser concedido com aprovações simplificadas; acesso de maior risco pode exigir validação reforçada e revisões mais frequentes. Ou, ainda, se há regras para permissões temporárias (com expiração obrigatória e motivo justificado).
Além disso, um sistema de acesso eficiente evita que o utilizador tenha “muitas tentativas” para resolver o problema. Quando a causa da falha é clara (por exemplo, perfil errado ou falta de aprovação), o tempo de resolução diminui. Quando a falha é opaca (por exemplo, “negado” sem explicação suficiente), o suporte perde tempo e a operação sofre.
Integração com fluxos de atendimento e rotinas internas
Outro ponto crítico é a compatibilidade com a rotina. Um sistema de acesso eficiente não vive isolado: ele integra-se com processos de atendimento, escalas, alocação de tarefas e rotinas de suporte. Em organizações com diferentes áreas (receção, triagem, serviço administrativo, equipas clínicas/operacionais), a credencial certa reduz erros de encaminhamento.
Além disso, a padronização do fluxo evita que cada equipa crie “atalhos”. No dia a dia, isso pode refletir-se em:
- menor dependência de confirmações manuais;
- redução de falhas por troca de permissões;
- melhor consistência entre turnos;
- facilidade de auditoria interna.
Uma integração bem desenhada considera o tempo operacional. Por exemplo, em turnos com rotação rápida, o processo de aprovação precisa ser previsível e o mais possível automatizado dentro de limites. Se o gestor precisa aprovar manualmente toda e qualquer solicitação, a operação pode travar quando o gestor não está disponível. Assim, o Acessosante deve oferecer caminhos de aprovação proporcionais ao risco e ao tipo de acesso.
Ao mesmo tempo, a integração deve “conversar” com o vocabulário interno da organização. Em vez de o utilizador interpretar tecnicamente a solicitação, o processo deve alinhar o pedido com categorias que façam sentido para quem opera (função, equipa, atividade). Quando o processo é coerente com a linguagem do negócio, a taxa de erros cai e a experiência do utilizador melhora.
Outro ponto que costuma melhorar a eficiência é a eliminação de “duplicidade de dados”. Se a identidade do colaborador e sua função já existem em sistemas de RH ou gestão de pessoal, a integração reduz o trabalho manual de preenchimento. Quando esse vínculo é confiável, o acesso passa a seguir o ciclo de vida do colaborador (entrada, mudança de função, saída), em vez de depender de processos isolados e frágeis.
Questões de preço, fornecedor e condições: como pensar sem suposições
O custo e a forma de contratação do Acessosante podem variar conforme o escopo, o número de utilizadores, o modelo de implantação (por exemplo, integração com sistemas existentes) e o nível de suporte. Como não foram fornecidos valores específicos, a recomendação profissional é tratar preço e fornecedor de forma controlada:
- solicite orçamento por escopo (módulos, integração, testes, formação);
- negocie condições de SLA (tempo de resposta, disponibilidade, manutenção);
- verifique requisitos de infraestrutura e responsabilidades (cliente vs. fornecedor);
- confirme critérios de segurança e proteção de dados aplicáveis ao seu contexto.
Em termos de fornecedor, o ponto central é avaliar capacidade técnica e maturidade operacional: histórico, processo de implementação, documentação e suporte. Sempre que possível, peça evidências de abordagem de segurança (por exemplo, políticas, controlos, registos e mecanismos de auditoria), de forma alinhada com normas e boas práticas reconhecidas.
Para evitar compras incorretas, vale exigir clareza sobre “o que está incluído” e “o que depende de você”. Um projeto de gestão de acessos pode envolver atividades como: levantamento de perfis, mapeamento de permissões, testes de integração, desenho do fluxo de aprovações, formação de gestores, criação de relatórios de auditoria e definição de rotinas de revisão. Se isso não estiver claro no escopo, a tendência é que surjam custos adicionais e atrasos.
Também é importante perguntar como o fornecedor lida com manutenção e evolução. As organizações mudam: novas equipas surgem, processos são atualizados e sistemas internos sofrem alterações. O Acessosante precisa acompanhar essas mudanças com mecanismos previsíveis (por exemplo, atualização de perfis, ajustes de integração e melhoria contínua baseada em incidentes e auditoria).
Outra pergunta útil é como o fornecedor garante a qualidade dos registos. A trilha de auditoria deve ser compreensível e completa: precisa mostrar quem solicitou, quem aprovou, qual permissão foi concedida, com qual justificativa, e quando será revista ou expirada. Se os registos estiverem incompletos, a auditoria vira uma tarefa manual e demorada — reduzindo a eficiência que você procurava.
Boas práticas para usar o Acessosante com segurança e continuidade
A seguir, uma visão prática que costuma resultar em ganhos consistentes. Mesmo quando o sistema é robusto, a eficiência depende das decisões de operação.
1) Comece por perfis e funções, não por “exceções”
Estruture permissões por perfil funcional (receção, coordenação, equipa técnica, apoio administrativo, entre outros). Exceções devem ser documentadas e temporárias quando aplicável. Isso reduz deriva de permissões e facilita revisão.
Na prática, muitas organizações começam tentando “resolver rapidamente” com permissões individuais. O problema é que isso cria um mapa fragmentado: cada utilizador pode acabar com um conjunto de permissões que não corresponde à função padrão. Com o tempo, torna-se difícil fazer revisão e difícil justificar porque alguém tem acesso a algo que não é necessário.
Ao invés disso, desenhe um catálogo de perfis. Um catálogo bom não é enorme, mas é coerente. Ele deve ser suficientemente detalhado para cobrir necessidades reais, mas suficientemente simples para ser administrável. Depois, para solicitações que não encaixam em perfis existentes, crie um caminho de exceção com regras claras: prazo definido, motivo, aprovação reforçada e expiração automática.
2) Garanta revisões periódicas de acesso
Mesmo com concessões corretas no início, mudanças de função e equipa acontecem. Uma revisão periódica (mensal ou trimestral, conforme o risco) mantém o sistema consistente. A rastreabilidade do Acessosante ajuda a justificar ajustes.
A revisão periódica deve ser orientada por risco. Nem todos os sistemas e nem todas as permissões têm o mesmo impacto. Um acesso que permite leitura limitada de dados pode exigir revisões mais espaçadas; um acesso que permite alteração ou ações críticas deve ter revisão mais frequente e validação mais rigorosa.
Além disso, uma revisão eficiente não deve começar do zero. O Acessosante deve permitir filtrar por perfil, por equipa, por criticidade do sistema ou por período. Quando a revisão é organizada, os gestores conseguem executar rapidamente sem perder a atenção. A eficiência, aqui, é consequência de um desenho de processo: relatórios claros, listas objetivas e evidências de autorização.
Também é recomendável definir o ciclo de vida das revisões: (a) período de coleta de evidências; (b) fase de validação com gestores; (c) fase de execução de revogação; (d) fase de documentação para auditoria; (e) fase de lições aprendidas. Mesmo que isso seja parcialmente automatizado, a organização deve ter um ritmo e responsabilidades definidas.
3) Padronize o processo de solicitação e aprovação
Se a solicitação é livre e sem trilha, aumenta a chance de erros. Uma rotina padrão (formulário ou fluxo interno) com validação reduz retrabalho e torna o acesso auditável.
Padronizar significa reduzir variabilidade. Um bom fluxo de solicitação normalmente inclui campos mínimos: identidade do solicitante (preferencialmente preenchida automaticamente), sistema/área alvo, perfil ou permissão requerida, motivo, período (quando aplicável) e aprovação por autoridade competente. Ao exigir justificativa quando é exceção, você evita solicitações “genéricas” que depois precisam de explicação.
Também é útil incluir regras que validem inconsistências antes da aprovação final. Por exemplo, o sistema pode impedir solicitação de um perfil que não faz sentido para a função do solicitante. Se o Acessosante consegue verificar essa coerência, ele reduz pedidos recusados e acelera aprovação.
4) Treine utilizadores e gestores
Eficiência não é só tecnologia: é interpretação correta do processo. Treine pelo menos dois grupos: utilizadores finais (como pedir, como usar, como reportar incidentes) e gestores (como aprovar, revisar e revogar permissões).
Em muitos projetos, o treinamento fica reduzido a uma sessão inicial. No entanto, gestão de acessos tem dinâmica: novas funções surgem, sistemas evoluem e exceções aparecem. Portanto, o treinamento deve ser contínuo e adaptado ao papel. O utilizador final precisa entender como fazer pedidos corretos e como interpretar mensagens de “acesso negado”. O gestor precisa entender como validar justificativas, como executar revisões e como lidar com casos excepcionais sem quebrar governança.
Outra boa prática é criar materiais de referência. Não precisam ser longos: um guia rápido para utilizadores e um guia operacional para gestores já reduz erros. Quando a organização cria um vocabulário comum (ex.: o que significa “necessidade operacional”, o que é “acesso temporário”, como descrever motivo), o processo ganha consistência.
5) Registros e auditoria como ferramenta de melhoria
Trilhas de auditoria não servem apenas para investigação. Quando analisadas, elas indicam gargalos (por exemplo, padrões de falha de autenticação, atrasos por validação, ou locais em que permissões estão desalinhadas).
Uma auditoria útil é aquela que transforma dados em ação. Por exemplo, se o relatório mostra que a maioria das solicitações demora aprovação por um mesmo gestor ou equipa, talvez seja necessário ajustar a matriz de aprovadores ou criar delegações por turno. Se mostra alto número de recusas por falta de justificativa, talvez o formulário esteja incompleto ou o treinamento para utilizadores precisa reforçar o campo de motivo. Se mostra muitos acessos temporários expirando sem revogação, pode haver falha no ciclo de expiração ou falta de procedimento de acompanhamento.
Assim, a auditoria vira uma disciplina operacional. Em vez de ser apenas “provar que cumprimos”, passa a ser “corrigir o processo para que cumpramos melhor”. Essa mudança cultural tende a ser decisiva para a eficiência do Acessosante ao longo do tempo.
Onde “Acessosante” costuma fazer diferença
Embora cada organização tenha particularidades, o Acessosante tende a ser mais relevante quando há:
- múltiplas equipas com funções distintas;
- necessidade de controlo de acesso a áreas, sistemas ou processos;
- importância de rastreabilidade e continuidade operacional;
- rotatividade de colaboradores e necessidade de gestão ágil de permissões;
- processos que exigem consistência entre turnos e unidades.
Nesse cenário, a eficiência é percebida menos como “um benefício imediato” e mais como uma redução de atrito operacional ao longo do tempo.
Também existe um ganho indireto: quando o acesso é previsível e rastreável, você reduz o custo de suporte. Chamadas ao helpdesk diminuem porque a causa do bloqueio fica mais clara e porque a concessão passa a seguir regras. A operação ganha estabilidade e os gestores passam a gastar mais tempo em decisões de governança e menos tempo em “causas pontuais” de falhas.
Outro ponto é a padronização entre unidades. Se uma unidade concede acessos de forma diferente da outra, a organização cria inconsistência e aumenta risco. O Acessosante, ao promover perfis e fluxos padronizados, ajuda a alinhar práticas e a reduzir dependência de pessoas-chave (por exemplo, um gestor que “sabe como fazer” algo que ninguém mais conhece).
Quadro comparativo (com condições e requisitos) — abordagem suplementar
Como referência, considere a comparação abaixo entre formas comuns de gerir acesso em serviços, aplicada ao espírito de um sistema como o Acessosante. Esta seção descreve condições típicas para orientar a tomada de decisão.
| Aspecto | Gestão por perfis e fluxos (modelo recomendado) | Gestão ad hoc (menos estruturada) | Gestão manual com revisões reativas |
|---|---|---|---|
| Base de permissões | Perfis por função e regras claras | Exceções frequentes | Depende de confirmações pontuais |
| Validação | Processo definido e aprovação documentada | Validação variável por quem atende | Regras nem sempre pré-estabelecidas |
| Rastreabilidade | Registos de atividade e trilhas de auditoria | Registro incompleto | Registos dispersos em múltiplas fontes |
| Revisão de acesso | Periódica e baseada em risco | Eventual, quando surgem problemas | Somente após incidentes ou mudanças |
| Condições/ requisitos típicos | Políticas internas, papéis definidos, capacidade de integração | Alta dependência de pessoas-chave | Tempo administrativo elevado e coordenação contínua |
Para tornar esse quadro ainda mais útil, pense nos “custos ocultos” de cada abordagem. Na gestão ad hoc, os custos aparecem em retrabalho, inconsistências, tempo de suporte e aumento de risco. Na gestão manual reativa, os custos aparecem em incidentes tardios, falta de evidências confiáveis e dificuldades em auditorias. No modelo recomendado, o custo inicial pode ser maior por exigir desenho de perfis e fluxos, mas a maturidade operacional tende a reduzir o custo total de manutenção no médio prazo.
Além disso, o modelo recomendado facilita mudanças: quando surge um novo sistema ou uma nova unidade, o catálogo de perfis pode ser ajustado com base em regras. Na gestão ad hoc, a cada mudança, você corre o risco de “recriar” regras na prática e gerar exceções adicionais. Na gestão manual reativa, a organização depende de “memória operacional” e isso é frágil quando há rotatividade.
Fonte e enquadramento (sem dados não verificados)
Para decisões de controlo de acesso e segurança, é comum utilizar orientações reconhecidas como referências. Uma base objetiva inclui práticas amplamente discutidas em:
- NIST (National Institute of Standards and Technology), em particular guias de gestão de identidades e autenticação/controlo de acesso;
- ISO/IEC 27001 (sistemas de gestão de segurança da informação) e controlos relacionados a acessos;
- Referências de governança de dados e segurança aplicáveis ao seu setor e jurisdição.
Se desejar, posso adaptar esta seção ao seu país/organização com base nas normas aplicáveis — mas, para manter a objetividade, evito afirmar métricas ou “resultados garantidos” sem dados do fornecedor, do ambiente e do processo.
Ao adaptar para um contexto local, um bom método é mapear: (1) quais dados são sensíveis e sob quais obrigações; (2) quais controles são exigidos; (3) quais evidências serão necessárias em auditoria; (4) como o ciclo de vida do acesso deve ser demonstrado (concessão, revisão, revogação, incidentes). Com isso, o Acessosante deixa de ser apenas uma ferramenta e passa a ser um mecanismo de conformidade operacional.
Guia passo a passo para implementar rotinas de acesso com base no Acessosante
Use esta sequência como checklist operacional. O objetivo é alinhar pessoas, processos e controles, reduzindo falhas e melhorando continuidade.
Etapa 1: Mapear quem precisa de acesso e para quê
Liste perfis por função e descreva o que cada perfil precisa fazer. Se houver acesso a áreas, sistemas ou etapas do processo, indique o “propósito” do acesso. Sem esse mapeamento, a permissão tende a ficar genérica ou excessiva.
Na prática, “mapear para quê” exige uma abordagem estruturada. Não basta dizer “acesso ao sistema X”; é necessário especificar o conjunto de atividades: ler dados, editar informações, criar registos, aprovar ações críticas, consultar relatórios, exportar dados, entre outras. Quanto mais claro o propósito, melhor a capacidade de construir perfis de permissão coerentes.
Este mapeamento também deve considerar cenários de exceção. Por exemplo: em algumas organizações, certos utilizadores podem precisar de acesso adicional temporário para cobrir ausência de colegas. Para esse caso, desenhe desde o início o que acontece, por quanto tempo, que aprovação exige e como a revogação será garantida. Quando exceções são pensadas dentro do processo, a tendência é que elas não contaminem a governança.
Além disso, o mapeamento deve incluir necessidades de continuidade. Se há rotinas de turnos, é importante garantir que o perfil por turno seja equivalente em permissões necessárias. A inconsistência entre turnos é um dos motivos mais comuns para fricção operacional (por exemplo, um turno consegue resolver uma tarefa e o outro não, porque faltou um ajuste de perfil).
Etapa 2: Definir políticas internas de concessão e revogação
Estabeleça critérios para conceder acesso (por exemplo, função, necessidade operacional, aprovação) e critérios para revogar (mudança de função, término de contrato, correção de divergências).
Boas políticas internas respondem a perguntas concretas. Quem pode solicitar? Quem pode aprovar? Quais evidências são exigidas? O que muda quando o acesso é “de rotina” versus “de exceção”? Como se trata um erro (por exemplo, permissão concedida indevidamente)? O que acontece quando uma revisão periódica identifica acesso não apropriado? Como se documenta?
Também é importante desenhar a revogação com a mesma qualidade com que se desenha a concessão. Muitas organizações concedem com cuidado, mas revogam de forma incompleta. O resultado é que acessos indevidos permanecem. Então, defina prazos e responsabilidades: revogação deve ocorrer imediatamente após mudança de função ou dentro de um prazo curto; revogação de exceções deve expirar automaticamente; e revogações decorrentes de auditoria devem seguir registros e evidências.
Em ambientes regulados, políticas também precisam considerar: segregação de funções, limites de acesso a dados sensíveis e mecanismos de rastreabilidade que permitam demonstrar conformidade. Isso evita que o processo vire apenas uma lista de aprovações sem profundidade.
Etapa 3: Configurar perfis e regras antes de ampliar utilizadores
Antes de “abrir para todo mundo”, valide o comportamento: teste fluxos críticos, verifique se permissões funcionam como esperado e assegure que a experiência do utilizador reduz tentativas falhadas.
Essa etapa é crucial porque define o “alicerce” do Acessosante. Se perfis e regras estiverem incorretos, a organização verá falhas repetidas: acessos negados para quem precisa, acessos concedidos para quem não deveria, e aumentos de tickets no suporte. Testar antes de ampliar evita esse custo operacional.
Ao testar, avalie pelo menos três dimensões: (1) funcionalidade — o acesso permite exatamente o que foi previsto e não mais; (2) experiência do utilizador — as mensagens de erro e o processo de pedido/ajuste são compreensíveis; (3) auditoria — os registos estão completos e corretos, com campos adequados (identidade, justificativa, data, aprovador, permissão).
Também é útil simular casos reais: um utilizador recém-entrado solicitando acesso, um utilizador em mudança de função, um acesso temporário com expiração e um acesso negado por falta de aprovação. Esses testes demonstram se o processo inteiro (não só o sistema) está pronto.
Etapa 4: Criar um fluxo de solicitação com trilha
Defina canal de solicitação e canal de aprovação. O ponto-chave é que o processo gere evidência: quem solicitou, quem aprovou e em que condição.
Quando desenhar o fluxo, pense na trilha como uma “história verificável” do acesso. A trilha deve ser suficiente para alguém externo entender o que ocorreu. Isso inclui: dados do solicitante (por identidade), permissão solicitada, motivo (especialmente em exceções), data/hora, aprovador com autoridade e decisão. Se existir expiração, o registo deve refletir a data prevista e o evento de expiração/revogação.
Além disso, o canal de aprovação deve ser consistente. Se em alguns casos o gestor aprova por e-mail e em outros por sistema, a trilha pode ficar fragmentada. Fragmentação reduz qualidade de auditoria e dificulta análise. Um fluxo centralizado tende a melhorar governança e eficiência.
Também verifique como o fluxo lida com filas e prazos. Em serviços com urgência, pode existir uma categoria de “acesso urgente” que exige validação rápida (por exemplo, com aprovação por responsável em escala). Mas essa categoria deve ter critérios e registo reforçado, para não virar caminho de exceções permanentes.
Etapa 5: Treinar e documentar procedimentos essenciais
Documente dois níveis: (a) o que o utilizador comum precisa fazer; (b) o que o gestor deve checar antes de aprovar alterações. Um manual simples e objetivo reduz a taxa de erros.
Para o utilizador comum, o material deve focar em: como pedir corretamente, como evitar solicitações incompletas, como interpretar o estado do pedido e como reportar problemas (por exemplo, “não consigo acessar”, “acesso concedido mas não funciona”, “preciso de correção de perfil”). Em particular, oriente a incluir campos de motivo quando for exceção e explicar o propósito do acesso.
Para o gestor, o manual deve incluir: critérios de aprovação (segundo a matriz de perfis e regras), como validar motivo e propósito, como garantir que exceções têm prazo e como executar revogação quando necessário. Se o gestor também participa de revisões periódicas, inclua procedimentos para confirmar/recusar acessos durante as revisões, e como registrar justificativas quando mantém algo apesar de risco.
Uma documentação que funciona inclui exemplos. Por exemplo, um exemplo de solicitação correta e uma incorreta ajudam a reduzir erros. Se for aplicável ao seu contexto, inclua exemplos de “motivo aceitável” para acesso temporário e exemplos de “motivo fraco” que não atende critério.
Etapa 6: Estabelecer revisão periódica e indicadores de qualidade
Em vez de olhar apenas para incidentes, acompanhe sinais indiretos: volume de pedidos recusados, padrões de falha de autenticação e tempos médios de aprovação/revogação. Isso orienta ajustes preventivos.
Indicadores de qualidade ajudam a transformar o Acessosante em parte de uma gestão contínua. Exemplos de indicadores úteis incluem:
- Tempo médio de aprovação por tipo de acesso (perfil padrão vs. exceção);
- Taxa de recusas por categoria de motivo (ex.: falta de justificativa, perfil incorreto, autoridade inexistente);
- Taxa de acessos temporários que expiram corretamente sem necessidade de ação manual;
- Taxa de revogação após mudança de função dentro do prazo definido;
- Volume de tickets relacionados a acesso por sistema/área;
- Ocorrências de auditoria (ex.: inconsistências encontradas em revisões).
Ao definir indicadores, cuide para que eles sejam acionáveis. Se o indicador “existe”, mas ninguém o acompanha, ele vira apenas um número. Assim, defina responsabilidades: quem analisa mensalmente, quem propõe ajustes e como mudanças entram no fluxo de governança.
Além disso, indicadores devem respeitar o risco. Por exemplo, um sistema de alta criticidade exige atenção a indicadores específicos (como falhas de autorização, tentativas repetidas negadas e padrões de acesso indevido). O Acessosante pode ajudar com relatórios segmentados.
Etapa 7: Revisar lições aprendidas
Após as primeiras semanas de operação, conduza uma revisão com as equipas envolvidas: o que travou, onde houve confusão de permissões e como o processo pode ser simplificado.
Essa etapa é onde a melhoria contínua realmente acontece. Uma revisão de lições aprendidas deve reunir pelo menos três perspectivas: operações (como o fluxo impacta o dia a dia), segurança/compliance (como o desenho atende controles e auditoria) e suporte (quais falhas geraram tickets e por quê).
Para facilitar, use perguntas estruturadas: houve pedidos recorrentes para o mesmo ajuste? Quais campos do formulário foram mais ignorados? Houve atrasos por indisponibilidade de aprovadores? As mensagens de erro ajudaram ou atrapalharam? O catálogo de perfis está suficientemente detalhado ou está gerando muitas exceções?
Com base nas respostas, você pode evoluir: ajustar perfis existentes, criar novos perfis quando o volume justifica, melhorar campos do formulário, atualizar treinamento, ajustar matriz de aprovadores ou corrigir integrações. Assim, o Acessosante evolui com base em dados de operação — reduzindo custo de reprocesso.
FAQ — Perguntas frequentes sobre Acessosante
1) O que significa “Acessosante” no contexto de gestão de acesso?
Em termos funcionais, “Acessosante” pode ser entendido como uma solução/serviço voltado a organizar e controlar acessos por utilizador, função e regras operacionais, com foco em consistência e rastreabilidade.
Dependendo da organização, o “Acessosante” pode abranger componentes como: um fluxo de solicitação e aprovação, um catálogo de perfis, trilhas de auditoria, integração com identidades e mecanismos de revisão periódica. O ponto comum é garantir que acessos não sejam improvisados e que as decisões fiquem registradas.
2) Preciso de integração com outros sistemas para usar o Acessosante?
Isso depende do seu ambiente. Em organizações com múltiplos sistemas, integrações podem ser necessárias para reduzir trabalho manual e evitar inconsistências. Na avaliação do fornecedor, verifique requisitos e responsabilidades (infraestrutura, conectividade e periodicidade de sincronização, quando aplicável).
Em especial, integrações com identidades (por exemplo, sistemas de RH/colaboradores) ajudam a sincronizar função e estado de emprego. Integrações com sistemas alvo permitem que perfis e permissões sejam aplicados automaticamente, reduzindo erro humano. Integrações com sistemas de tickets ou serviços (helpdesk) podem melhorar a experiência do utilizador ao unificar rastreio de incidentes de acesso.
Se a integração não for possível no início, desenhe um processo de transição robusto. Mesmo sem integração completa, o Acessosante deve suportar governança por meio de processos e registros. O objetivo é evitar que a integração ausente obrigue a organização a “voltar ao manual”.
3) Como deve ser feita a gestão de permissões temporárias?
O ideal é que permissões temporárias tenham critérios claros, prazo definido e evidência do motivo. Além disso, deve existir um processo para revogação automática ou coordenada ao término do período.
Permissões temporárias costumam ser necessárias em cenários como substituição por ausência, suporte pontual ou realização de tarefas com data limite. Para que não se tornem “permissões permanentes disfarçadas”, o processo deve ter: data de expiração, responsável que valida necessidade, motivo formal e mecanismo de revogação confiável.
Um detalhe operacional importante é como a expiração é tratada quando há exceções de último minuto. Por exemplo, se o motivo se estende e o acesso precisa continuar por mais tempo, o processo deve exigir novo pedido ou extensão formal com justificativa. Assim, evita-se que permissões temporárias se acumulem sem revisão.
4) Quais são os principais requisitos para garantir segurança operacional?
Requisitos típicos incluem: perfis bem definidos, autenticação adequada, trilhas de auditoria, revisão periódica de acessos, segregação de funções e procedimentos para incidentes (por exemplo, autenticação falhada recorrente ou acesso indevido identificado).
Segregação de funções é um requisito comum em ambientes regulados: certas ações críticas não devem ser executadas por uma mesma pessoa em conjunto com outras tarefas incompatíveis. O desenho de perfis deve refletir isso.
Procedimentos para incidentes também devem incluir o processo de resposta. Por exemplo, ao identificar acesso indevido, qual é o fluxo de revogação imediata? Quem é responsável por investigar? Quais evidências devem ser coletadas? Como se comunica e como se registra a lição aprendida para melhorar o processo?
5) Como avaliar “preço” e “condições” sem riscos de compras incorretas?
Solicite orçamento por escopo (módulos, número de utilizadores, integrações, formação e suporte). Compare o que está incluído e o que fica fora. Trate SLA e responsabilidades contratuais como parte essencial da avaliação, e confirme requisitos de segurança e conformidade aplicáveis.
Além do valor, avalie riscos contratuais. Por exemplo: o fornecedor assume responsabilidade por atualização de conectores? Há garantia de continuidade? Qual a política para auditorias de segurança do próprio fornecedor? O acesso e os registos ficam protegidos por medidas adequadas (controlo de acesso ao próprio sistema e criptografia, quando aplicável)?
Uma abordagem prática é criar uma matriz de avaliação de fornecedores. Inclua critérios como: maturidade do processo de implementação, qualidade de documentação, capacidade de integrar com sistemas existentes, capacidade de gerar relatórios de auditoria, flexibilidade de perfis e fluxos, experiência do suporte e histórico de casos em contextos semelhantes ao seu setor.
6) O Acessosante é adequado para organizações com rotatividade de colaboradores?
Em geral, soluções de gestão de acesso tendem a ser mais valiosas quando há mudanças frequentes de equipe. O ganho aparece ao manter permissões alinhadas com função e ao acelerar revisões e revogações.
Em rotatividade, o maior risco é a “janela de tempo” entre mudança de função/saída e a revogação do acesso. Um Acessosante com mecanismos de sincronização e processos de revogação confiáveis reduz essa janela. Além disso, a revisão periódica evita que acessos indevidos permaneçam em “estado esquecido”.
Outra vantagem é a padronização de onboarding e offboarding. Ao invés de listas manuais e dependência de pessoas, o processo fica orientado por perfis e regras. Isso tende a reduzir atrasos no início (quando a pessoa precisa trabalhar) e reduzir exposição indevida no final (quando a pessoa já não deve ter acesso).
7) O que fazer quando um utilizador não consegue acessar?
O procedimento recomendado é seguir o fluxo de suporte interno: confirmar função/perfil, verificar se o processo de aprovação foi concluído e checar trilhas de auditoria para identificar a causa (credencial, perfil, regra de autorização ou contexto do acesso).
Para tornar a resolução mais rápida, o suporte deve ter um roteiro. Por exemplo: (1) o utilizador tem identidade válida e ativa?; (2) o perfil solicitado está aprovado e dentro do prazo?; (3) a permissão concedida corresponde ao que precisa (não é permissão próxima, mas diferente)?; (4) existe alguma restrição adicional (horário, turno, área física, contexto do processo)?; (5) há falha de integração que impede atualização de permissões no sistema alvo?
Se houver falha recorrente em um mesmo perfil, isso pode indicar erro de configuração ou necessidade de revisar o catálogo de perfis. Assim, incidentes de acesso devem alimentar melhoria contínua.
8) Como manter consistência entre turnos e equipas?
Padronize perfis e regras, implemente revisões periódicas e garanta que o processo de solicitação/aprovação seja seguido por todas as unidades. Treinamento de gestores e utilizadores reduz variações operacionais.
Consistência entre turnos depende de governança operacional. Um turno pode ter necessidades específicas, mas o processo deve garantir que a permissão mínima necessária está definida. Em geral, é útil criar perfis por turno quando o contexto exige ações específicas. Se não for necessário, tente manter o mesmo perfil e usar apenas regras contextuais (por exemplo, restrições de ação durante certos horários).
Além disso, a consistência melhora quando o sistema de aprovação tem cobertura. Se um turno depende de um gestor específico que nem sempre está disponível, a consistência pode quebrar por atrasos. Delegações e matriz de aprovadores por turno podem ajudar, desde que a autoridade e evidência continuem registradas.
Fecho: transforme “acesso” em qualidade de processo com o Acessosante
O Acessosante ganha sentido quando é tratado como uma engrenagem de processo: perfis bem desenhados, autorização consistente e registos confiáveis. Ao alinhar políticas, rotinas de revisão e treinamento, você reduz fricção operacional e melhora a capacidade de responder a mudanças — sem depender de improviso.
Quando o acesso é gerido com governança, o ganho é duplo: segurança e eficiência caminham juntas. A segurança melhora porque acessos ficam alinhados a funções e revisões. A eficiência melhora porque o processo reduz pedidos repetidos, acelera aprovações e diminui tempo de resolução de problemas. Isso cria um ciclo virtuoso: melhores dados geram melhores decisões, e melhores decisões reduzem exceções.
Se você me indicar o seu setor, o número aproximado de perfis envolvidos e o objetivo principal (por exemplo, acesso a áreas, a sistemas internos, a etapas de atendimento ou a fluxos administrativos), eu adapto este guia em um plano prático de implementação com critérios de validação e uma lista de requisitos para solicitar ao fornecedor.
-
1

A Guide to Cost-Efficient Small Electric Cars for Seniors
-
2
Mastering Debt Consolidation: Boost Your Credit Score and Manage Interest Rates
-
3
Your Guide to Loans, Credit Checks, and Interest Rates
-
4
Affordable Independent Living: Finding the Right Senior Housing
-
5
Guide to Senior Living Apartments: Affordable and Comfortable Environments